解决远程访问 NAS 的核心痛点
家庭网络通常通过运营商网关接入互联网,外部用户无法直接通过公网 IP 访问内网设备。直接映射端口不仅存在安全风险,还受限于非对称 NAT 或动态 IP 变化。VPN 通过建立加密隧道,让远程设备获得内网 IP,从而像局域网设备一样直接访问 NAS 的共享文件夹或管理界面,无需在路由器上配置复杂的端口转发规则。
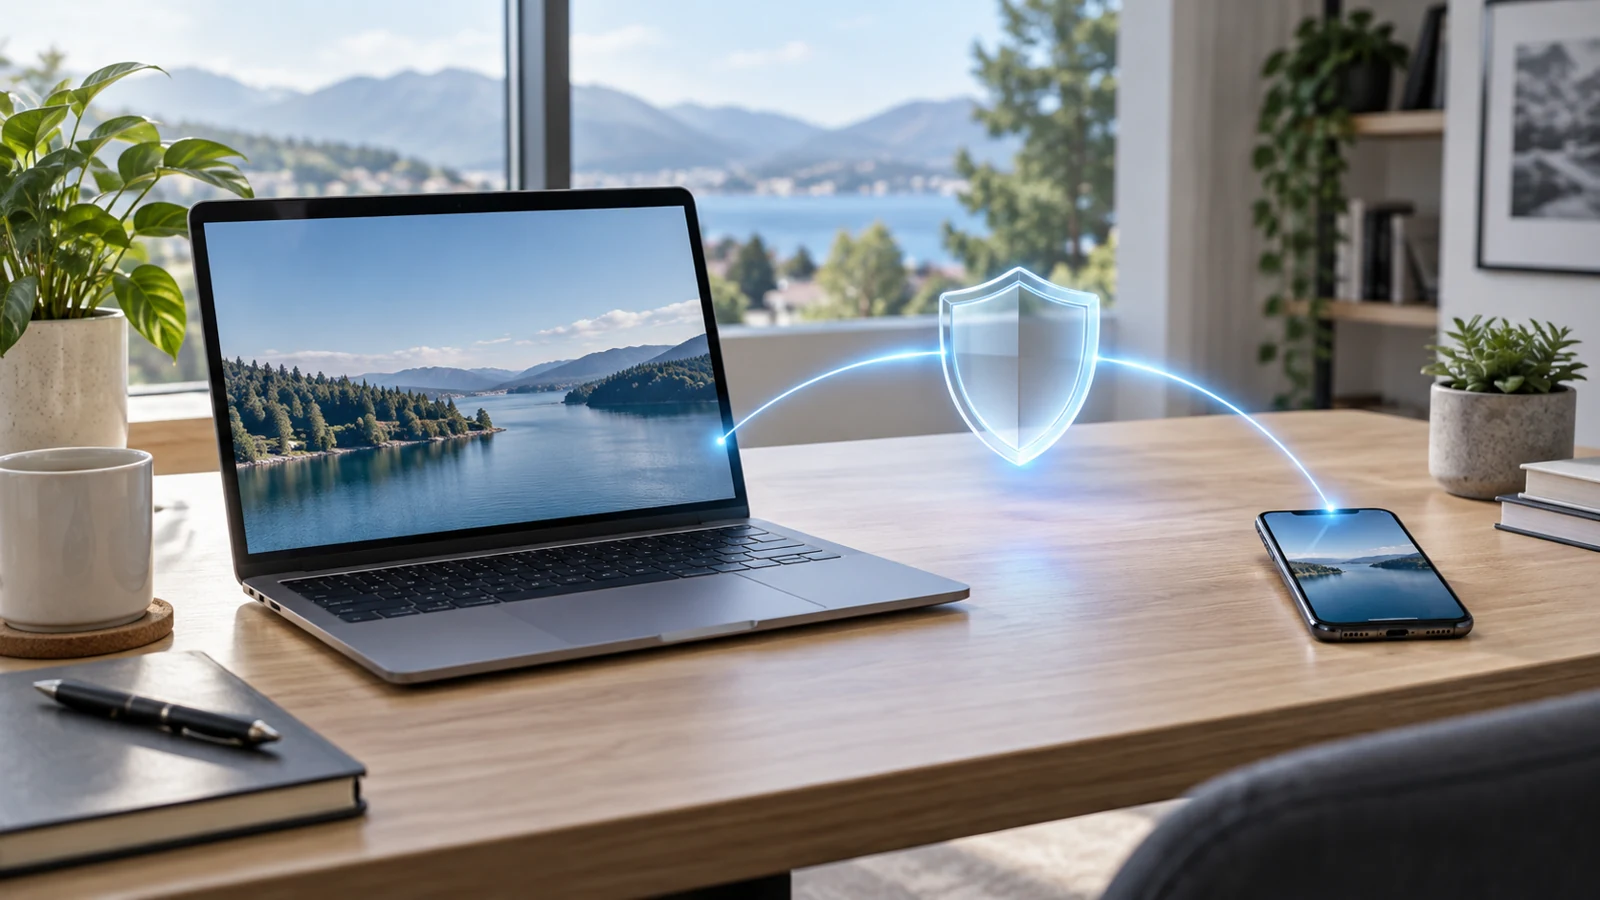
家庭NAS与远程办公设备通过加密隧道实现安全连接
主要 VPN 协议的技术职责
WireGuard 以轻量级内核模块著称,连接建立速度快,资源占用低,适合移动端长期后台运行。其配置简洁,只需交换公钥即可通信,减少了中间人攻击面。OpenVPN 功能全面,支持多种认证方式和路由控制,但在某些受限网络中可能因默认端口(1194 UDP)被探测而遭阻断,需通过修改端口或切换 TCP 模式适配。
IKEv2 协议在移动场景下表现优异,风驰当设备在 WiFi 和移动数据间切换时,连接能自动重连而非断开,适合通勤族使用。L2TP/IPsec 兼容性好,几乎所有现代操作系统均原生支持,但协议开销较大,吞吐量低于上述两种协议,且对 UDP 分片处理依赖终端实现,部分老旧网关可能不稳定。
网络基础需求评估
家庭宽带需支持 UDP 连接,大多数现代路由器默认允许 UDP 流量。若使用 OpenVPN 的 TCP 模式,需确保路由器未限制 443 端口以外的 TCP 出站连接。客户端需能访问服务端公网 IP 的指定端口,建议查看路由器日志确认入站连接是否被拦截。若运营商实行 NAT 66,直接建立隧道可能失败,需确认 ISP 是否提供公网 IPv4 或支持 IPv6 端点。
带宽需求取决于使用场景。仅传输文件时,带宽主要受限于磁盘 IO 速度和网络链路理论上限,通常 50Mbps 以上即可满足日常备份需求。若通过 VPN 访问 NAS 上的媒体服务器进行流媒体播放,需关注抖动和丢包率,建议进行双向速度测试,确保 P99 延迟在 50ms 以内,避免视频卡顿。加密算法对 CPU 负荷较小,现代 ARM 或 x86 处理器均可轻松应对,无需特意选择弱加密。
只读验证与状态检查
在服务端日志中查看连接状态是最直接的只读检查手段。以 WireGuard 为例,可查询接口统计信息,风驰加速器官网确认客户端 IP 地址是否分配成功以及数据收发字节数是否持续更新。若日志显示连接建立但无数据传输,通常指向路由表缺失或防火墙规则阻断。客户端可运行路由表查询命令,确认默认网关是否指向 VPN 接口,而非物理网卡,这能判断流量是否真正通过隧道转发。不要盲目重启服务,先排除配置漂移或证书过期等静态问题。